
COSO ERM: qué es y cómo aplicarlo en la gestión de riesgos empresariales
Conecta los riesgos con las decisiones que marcan el rumbo de tu organización. Conoce el marco COSO ERM, sus componentes y una ruta práctica para integrar la gestión de riesgos con la estrategia y el desempeño.
¿Qué es COSO ERM y para qué sirve?
COSO ERM es un marco para integrar la gestión de riesgos empresariales con la estrategia y el desempeño. Ayuda a considerar la incertidumbre al elegir objetivos, tomar decisiones y evaluar resultados. ERM significa Enterprise Risk Management, o gestión de riesgos empresariales.
COSO es la organización que desarrolla el marco. La actualización de 2017 se titula Enterprise Risk Management—Integrating with Strategy and Performance. Su estructura reúne cinco componentes y veinte principios.
Su utilidad se aprecia cuando la información sobre riesgos llega a tiempo para influir en una decisión. Al estudiar una inversión, por ejemplo, la organización puede comparar el rendimiento esperado con las posibles pérdidas, la capacidad de respuesta y los recursos necesarios. Así, el análisis ayuda a decidir cuánto comprometer y bajo qué condiciones avanzar.
En una aplicación empresarial, este enfoque conecta cuestiones que suelen analizarse por separado: crecimiento, financiación, continuidad, tecnología y dependencia de terceros. Una decisión comercial puede aumentar las necesidades de crédito o exigir más capacidad logística. Reconocer esas relaciones permite evaluar el efecto conjunto sobre los objetivos.
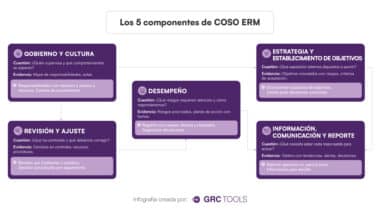
Los 5 componentes de COSO ERM
Los componentes se relacionan entre sí. Para entenderlos, conviene asociar cada uno con una pregunta de gestión y con evidencias que permitan comprobar su aplicación.
Una forma de leerlos es seguir una decisión de principio a fin: determinar quién participa, valorar las alternativas, acordar respuestas, observar resultados y comunicar lo aprendido. Esta conexión permite comprobar si el trabajo de cada área contribuye a una visión compartida del riesgo.
Gobierno y cultura
¿Quién supervisa los riesgos y qué comportamientos se esperan? En la práctica, este bloque puede materializarse en responsabilidades de la junta directiva y la gerencia, canales de escalamiento y criterios para comunicar incidentes sin ocultarlos. Evidencia propuesta: mapa de responsabilidades y actas de decisiones.
Para llevarlo a la práctica, conviene que las responsabilidades incluyan capacidad de decisión y acceso a recursos. Un responsable de proceso debe saber qué puede resolver y qué necesita elevar a la dirección. También debe existir una respuesta clara cuando una persona comunica una debilidad: quién la analiza, cómo se prioriza y cómo se informa de su resolución. Esa experiencia diaria determina si los canales establecidos se utilizan.
Estrategia y establecimiento de objetivos
¿Qué exposición estamos dispuestos a asumir para alcanzar los objetivos? Proponemos traducir las prioridades del negocio en límites comprensibles para quienes deciden. Evidencia propuesta: objetivos vinculados con riesgos relevantes y criterios de aceptación aprobados.
Al formular un objetivo, es útil explicitar los supuestos que lo sostienen. Una previsión de crecimiento puede depender de la disponibilidad de financiación, de un proveedor o de una demanda que todavía no se ha confirmado. Documentar esas condiciones facilita comparar alternativas y reconocer cuándo una estrategia necesita revisarse. Los límites acordados deben servir para orientar decisiones concretas, como autorizar crédito, asumir compromisos o ampliar capacidad.
Desempeño
¿Qué riesgos requieren atención y cómo responderemos? Un registro útil explica el objetivo afectado, las causas, los posibles efectos, la respuesta elegida y quién la ejecuta. Evidencia propuesta: riesgos priorizados y planes de acción con fechas y responsables.
La priorización debe conducir a una asignación de recursos. Ante una dependencia crítica, la respuesta podría ser desarrollar un proveedor alternativo, reforzar existencias o modificar el plan comercial. Cada opción tiene un coste y un efecto diferente sobre el objetivo. Por ello, resulta útil registrar la razón de la decisión y la exposición que permanece después de aplicar la respuesta, además de la fecha prevista de ejecución.
Revisión y ajuste
¿Qué ha cambiado y qué debemos corregir? Una revisión puede activarse por una nueva operación, un incidente o un resultado fuera de lo previsto. Evidencia propuesta: decisiones documentadas sobre cambios en controles, recursos o prioridades.
La revisión puede comparar lo previsto con lo sucedido: qué supuestos se cumplieron, qué señales se detectaron y qué acciones llegaron a tiempo. Si una medida se ejecutó pero el problema persiste, habrá que reconsiderar su diseño. Si cambia el contexto, puede ser necesario modificar la prioridad del riesgo o la estrategia de respuesta. El resultado esperado es una decisión actualizada con responsables y fechas de seguimiento.
Información, comunicación y reporte
¿Qué necesita saber cada responsable para actuar? El reporte debe diferenciar la información operativa de la que requiere la junta. Evidencia propuesta: un tablero con tendencias, alertas, decisiones pendientes y seguimiento de compromisos.
¿Cómo se organizan los 20 principios de COSO ERM?
Los principios se distribuyen en cinco grupos: gobierno y cultura (5); estrategia y objetivos (4); desempeño (5); revisión y ajuste (3); e información, comunicación y reporte (3).
La lectura de los principios permite revisar aspectos concretos de la gestión y reconocer dónde existen brechas. Para usar la tabla como punto de partida, conviene asociar cada grupo con una práctica observable: una decisión aprobada, una responsabilidad asignada o una revisión realizada. Las evidencias ilustrativas muestran cómo podría documentarse su aplicación; cada organización deberá seleccionar las que mejor reflejen su actividad.
| Componente | Principios | Evidencia |
|---|---|---|
| Gobierno y cultura | 1–5: supervisión del riesgo; estructuras operativas; cultura deseada; valores fundamentales; y personas capaces | Funciones asignadas y formación vinculada con responsabilidades |
| Estrategia y objetivos | 6–9: contexto del negocio; apetito de riesgo; alternativas estratégicas; y objetivos empresariales | Comparación de alternativas antes de aprobar una inversión |
| Desempeño | 10–14: identificación; evaluación de severidad; priorización; respuestas; y visión de cartera | Análisis conjunto de exposiciones que comparten un proveedor o sistema |
| Revisión y ajuste | 15–17: cambios significativos; revisión del riesgo y el desempeño; y mejora de la gestión | Ajustes acordados tras revisar desviaciones |
| Información, comunicación y reporte | 18–20: información y tecnología; comunicación del riesgo; y reporte sobre riesgo, cultura y desempeño | Reporte periódico con acuerdos y seguimiento |
- Gobierno y cultura · 1–5: supervisión del riesgo; estructuras operativas; cultura deseada; valores fundamentales; y personas capaces. Evidencia ilustrativa: funciones asignadas y formación vinculada con responsabilidades.
- Estrategia y objetivos · 6–9: contexto del negocio; apetito de riesgo; alternativas estratégicas; y objetivos empresariales. Evidencia ilustrativa: comparación de alternativas antes de aprobar una inversión.
- Desempeño · 10–14: identificación; evaluación de severidad; priorización; respuestas; y visión de cartera. Evidencia ilustrativa: análisis conjunto de exposiciones que comparten un proveedor o sistema..
- Revisión y ajuste · 15–17: cambios significativos; revisión del riesgo y el desempeño; y mejora de la gestión. Evidencia ilustrativa: ajustes acordados tras revisar desviaciones.
- Información, comunicación y reporte · 18–20: información y tecnología; comunicación del riesgo; y reporte sobre riesgo, cultura y desempeño. Evidencia ilustrativa: reporte periódico con acuerdos y seguimiento.
COSO ERM 2017 Vs COSO 2004 Vs control interno: diferencias
Las denominaciones COSO, COSO ERM y control interno se utilizan a menudo en una misma conversación, aunque hacen referencia a marcos con alcances diferentes. Para interpretar correctamente la comparación, hay que distinguir dos cuestiones: la evolución del marco de gestión de riesgos entre 2004 y 2017, y su relación con el marco de control interno.
La comparación ayuda a identificar qué referencia consultar según la necesidad de la organización. Si se busca comprender cómo los riesgos afectan a una alternativa estratégica, la lectura se orientará hacia ERM. Si se necesita profundizar en el diseño y funcionamiento de los controles, corresponde acudir también al marco de control interno. Ambos enfoques pueden trabajar de forma coordinada, como resume la siguiente tabla.
- COSO ERM 2004: antecedente del marco de gestión de riesgos empresariales, asociado al conocido modelo de ocho componentes.
- COSO ERM 2017: actualización que refuerza la conexión del riesgo con la selección de estrategia y el desempeño; reúne cinco componentes y veinte principios.
- COSO de control interno 2013: marco distinto y complementario, con cinco componentes y diecisiete principios. COSO ERM 2017 no lo sustituye.
Para profundizar en los cambios entre versiones, consulta Cómo cambió COSO ERM en 2017 .
Para conocer el diseño y funcionamiento del control interno en una organización, visita nuestra guía de control interno.
Cómo implementar COSO ERM en una organización
La siguiente ruta es una propuesta práctica para organizar el trabajo. El alcance y los plazos deben ajustarse a la complejidad, recursos y punto de partida de cada organización.
Antes de iniciar el proyecto, conviene acordar qué problema se quiere resolver: información dispersa, poca visibilidad sobre riesgos compartidos o dificultades para hacer seguimiento de las decisiones. Ese propósito permite delimitar el piloto y comprobar después si el esfuerzo ha sido útil. Un alcance acotado, con responsables disponibles y datos accesibles, facilita obtener aprendizajes que puedan trasladarse al resto de la organización.
1. Definir el alcance y evaluar el punto de partida
Selecciona una unidad, proceso o decisión estratégica como piloto. Identifica qué información existe, qué se usa realmente y dónde hay vacíos. Entregable: diagnóstico de brechas con prioridades y un patrocinador de la gerencia.
El diagnóstico puede partir de entrevistas con quienes toman decisiones y ejecutan los procesos. Conviene contrastar lo que está documentado con lo que se hace: qué riesgos se revisan, qué incidentes se repiten y qué compromisos quedan pendientes. Así se aprovechan los procedimientos y controles existentes y se concentra el esfuerzo en las brechas que afectan al objetivo del piloto.
2. Acordar responsabilidades y criterios de decisión
Define quién asume cada riesgo, quién lo supervisa y cuándo debe escalarse. Expresa el apetito de riesgo y los límites de actuación en términos que los responsables puedan aplicar. Entregable: responsabilidades y criterios aprobados.
Para que los criterios sean operativos, deben incluir situaciones reconocibles. Por ejemplo, una concentración de ventas superior al límite acordado puede exigir una revisión de crédito o autorización adicional. Dejar establecido quién analiza la alerta y quién aprueba la respuesta evita que el seguimiento termine en una comunicación sin consecuencias prácticas.
3. Relacionar objetivos, riesgos y respuestas
Parte de los objetivos del piloto. Identifica situaciones que podrían impedirlos, evalúa su importancia y decide las respuestas. Revisa también las dependencias entre áreas para evitar que un tratamiento traslade el problema a otro proceso. Entregable: registro priorizado y plan de acción.
Una formulación precisa distingue la causa, el evento y su consecuencia. «Dependencia de un único proveedor» describe una condición; «interrupción del suministro» identifica el evento; y «retraso en las entregas a clientes» expresa su efecto. Esta separación permite elegir respuestas dirigidas al problema y evaluar qué parte de la exposición se consigue reducir.
4. Poner en marcha el seguimiento
Asigna responsables, fechas y evidencias. Combina indicadores del resultado esperado con señales de exposición al riesgo. Entregable: tablero que permita saber qué requiere atención y qué decisión está pendiente.
Conviene definir desde el inicio cómo se obtiene cada dato, quién lo actualiza y qué acción se espera ante una alerta. Por ejemplo, el porcentaje de entregas a tiempo informa del resultado, mientras que una reducción de existencias críticas puede anticipar dificultades futuras. Ambos datos aportan más valor cuando se interpretan juntos y conducen a una actuación definida.
5. Revisar resultados y ampliar el alcance
Comprueba si las respuestas funcionan y si la información se utiliza. Documenta las lecciones del piloto antes de extender el modelo. Entregable: Revisión de resultados y plan de mejora.
Al cerrar el piloto, revisa también el esfuerzo necesario para mantenerlo: tiempo de actualización, claridad de los criterios y participación de los responsables. Si el proceso genera datos que nadie utiliza, habrá que simplificarlo o cambiar el reporte. La ampliación del alcance debe apoyarse en prácticas que los equipos puedan sostener y en mejoras que puedan comprobarse.
Ejemplo práctico de aplicación de COSO ERM en una empresa
Ejemplo hipotético: una empresa distribuidora estudia entrar en un nuevo mercado. La gerencia compara abrir una sede con operar mediante un aliado. El objetivo comercial se analiza junto con la capacidad logística, el crédito a clientes y la dependencia de un proveedor.
Antes de aprobar la expansión, la empresa acuerda límites de cartera y condiciones mínimas de servicio. Compras prepara una alternativa de suministro; operaciones prueba la distribución; finanzas revisa el flujo de caja. Cada área presenta evidencias a un comité que decide si avanzar, ajustar el alcance o aplazar la inversión.
Durante el piloto se observan entregas a tiempo, concentración de ventas y cartera vencida. Si se superan los límites acordados, el comité revisa la estrategia. La evaluación deja así una decisión documentada y responsables de ejecutarla.
Supongamos que la prueba detecta retrasos del proveedor antes de la apertura de la sede. La dirección podría reducir el volumen inicial, contratar suministro alternativo o aplazar parte de la inversión. Cada alternativa cambia el coste, la velocidad de crecimiento y la exposición asumida. El análisis permite comparar esos efectos antes de comprometer nuevos recursos y dejar constancia de por qué se eligió una opción.
Cómo adaptar COSO ERM al tamaño, sector y contexto de la organización
La aplicación del marco debe responder al contexto de cada organización. Una empresa con pocas unidades puede empezar con un registro compartido y reuniones de seguimiento; un grupo con operaciones en varios países necesitará criterios comunes para comparar exposiciones y consolidar información. El alcance, las responsabilidades y el nivel de detalle deben ajustarse al tamaño, al sector y a la complejidad de las decisiones.
En organizaciones internacionales conviene acordar un lenguaje común para los riesgos y mantener espacio para las particularidades de cada operación. Por ejemplo, una dependencia tecnológica compartida puede requerir una respuesta coordinada, mientras que otros riesgos deben analizarse en cada mercado. La dirección necesita comprender tanto la exposición conjunta como las diferencias relevantes.
La adaptación sectorial también influye en las evidencias. Una operación industrial puede necesitar información sobre equipos y suministro; una empresa de servicios, sobre disponibilidad tecnológica y capacidad de atención. El criterio práctico es recoger información que permita decidir y comprobar la respuesta. Los requisitos legales aplicables a cada actividad deben analizarse por separado y vincularse con los riesgos y controles correspondientes.
Cómo evaluar si COSO ERM aporta valor
La revisión debe comprobar qué decisiones han mejorado y qué acciones se han ejecutado. Un diagnóstico inicial puede usar estas preguntas:
Conviene establecer una situación inicial y compararla con revisiones posteriores. Pueden observarse, por ejemplo, las acciones prioritarias vencidas, el tiempo necesario para resolver alertas y la proporción de riesgos relevantes con seguimiento actualizado. Estas medidas deben interpretarse junto con los resultados del negocio: cerrar más acciones no demuestra por sí solo que se haya reducido la exposición. También hay que comprobar si las respuestas han cambiado la situación que motivó su aprobación.
- ¿Los riesgos prioritarios están vinculados con objetivos concretos?
- ¿Cada riesgo relevante tiene un responsable con capacidad para actuar?
- ¿Los límites acordados producen alertas y decisiones cuando se superan?
- ¿Los reportes permiten reconocer dependencias entre áreas?
- ¿Se revisa la eficacia de las respuestas, además de su ejecución?
Las respuestas a estas preguntas permiten priorizar mejoras. Si existe un inventario completo, pero faltan responsables, el siguiente paso será resolver la asignación de funciones. Si hay reportes periódicos, pero no se registran decisiones, convendrá revisar su contenido y el funcionamiento de las reuniones. La evaluación resulta útil cuando termina en compromisos concretos y en una fecha para comprobar su avance.
Software para apoyar la gestión de riesgos con COSO ERM
Cuando varios equipos mantienen registros separados, resulta difícil saber qué información está actualizada y qué acciones siguen pendientes. Al evaluar una plataforma, conviene comprobar cómo relaciona objetivos, riesgos, responsables, controles y evidencias.
Una demostración debería partir de un caso propio: registrar un riesgo, asignar una respuesta, revisar su seguimiento y preparar un reporte para la dirección. Así podrás valorar si la herramienta se adapta a tu forma de trabajar.
También resulta útil comprobar cómo se mantienen los cambios: quién puede modificar una valoración, cómo se conserva el historial y de qué forma se consultan las evidencias. Cuando intervienen varias unidades, la plataforma debe permitir comprender las diferencias de cada operación y preparar una visión conjunta. La selección debería considerar, además, la facilidad de uso para quienes actualizan la información y la capacidad de obtener reportes comprensibles para la dirección.
Preguntas frecuentes sobre COSO ERM
¿Qué significan las siglas ERM?
ERM significa Enterprise Risk Management, traducido como gestión de riesgos empresariales. COSO ERM es el marco desarrollado por COSO para integrar esta gestión con la estrategia y el desempeño.
¿Cuántos componentes tiene COSO ERM 2017?
Tiene cinco componentes interrelacionados que agrupan veinte principios. Su estructura es distinta de la del marco COSO de control interno de 2013.
¿Por dónde puede empezar una empresa pequeña?
Una opción práctica es elegir una decisión relevante como piloto, asignar responsables y acordar cómo se revisarán los resultados. El alcance puede ampliarse una vez comprobada la utilidad de la información y del seguimiento.
¿Dónde se puede consultar COSO ERM?
El sitio oficial de COSO ofrece información sobre el marco, acceso a su resumen ejecutivo y opciones de adquisición.
¿Cada cuánto debe revisarse la gestión de riesgos?
La organización debe fijar una periodicidad acorde con sus decisiones y exposición. Además del calendario, conviene definir eventos que activen una revisión, como incidentes, cambios en proveedores o desviaciones relevantes.

